

Smartphones sind längst ein beliebtes Ziel für Cyberangriffe, immerhin sind darauf jede Menge persönlicher Daten gespeichert. Sogenanntes App-Spoofing ist deshalb schon länger eine vielgenutzte Masche Krimineller. Aktuell macht in diesem Kontext eine Fake-Version des beliebten Messengers WhatsApp die Runde, die so täuschend echt aufbereitet wurde, dass sie es sogar in den Google Play Store geschafft hat.
Offenbar wurde die App dort zeitweise sogar vorgeschlagen und empfohlen. Mehrere Hunderttausend Personen haben die gefakte WhatsApp-Version inzwischen heruntergeladen, bevor der Schwindel aufgefallen ist.
Was ist App-Spoofing und wie konnten so viele auf das falsche WhatsApp hereinfallen?
App-Spoofing meint in diesem Zusammenhang, dass eine echte App durch Kriminelle zu Betrugszwecken kopiert beziehungsweise imitiert wird. Anbieter wie WhatsApp beziehungsweise die Nutzerschaft dieser Anwendungen sind immer wieder beliebte Ziele, da die Apps sehr weit verbreitet sind.
Betrügerinnen und Betrüger kopieren dann in der Regel Name und Logo, um Opfer anzulocken. Teilweise hängen sogar täuschend echte Apps dahinter, die genau aussehen wie die Originale, sodass zunächst niemandem der Betrug auffällt. Diese gefälschten Apps werden in der Regel per SEO Poisoning oder über inoffizielle App-Stores verbreitet. In diesem Fall stand die WhatsApp-Imitation aber sogar in einem offiziellen Store zur Verfügung.
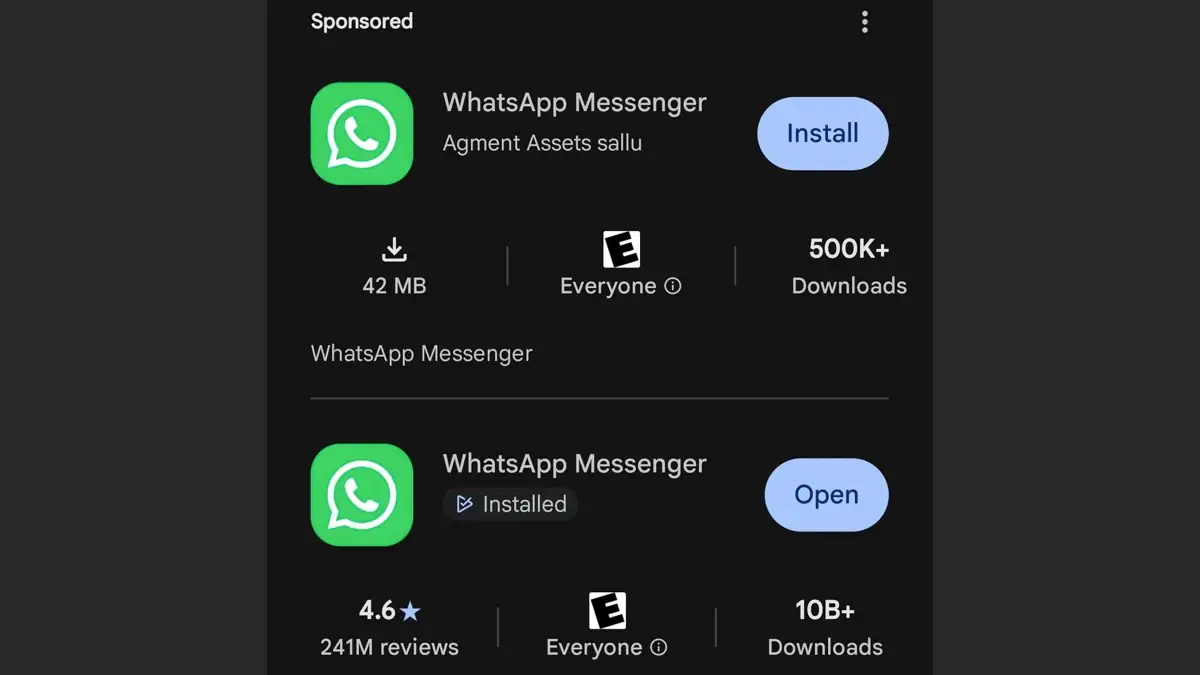
Dort stand die App unter dem Namen „WhatsApp Messenger“ und mit dem richtigen Logo zur Verfügung. Es gab allerdings zwei Hinweise, dass es sich um eine Fake-App handelt: den Namen des Entwicklers und die Anzahl der Downloads.
So sind die Betrüger vorgegangen
Genau genommen hätte es sogar noch einen Hinweis gegeben, wenn Nutzerinnen und Nutzer direkt nach „WhatsApp“ gesucht hätten. Dann wären ihnen nämlich zwei Apps angezeigt worden, zum einen das Original und zum anderen die Fälschung. Das fiel unter anderem einem Nutzer auf, der das bei Reddit öffentlich machte.
Sein beigefügter Screenshot zeigt die Angebote direkt übereinander. Als Entwickler der Kopie wurde „Agment Assets sallu“ angegeben. Eigentlich müsste dort „WhatsApp LLC“ stehen. Die App ist sogar mit dem Zusatz „Sponsored“ versehen. Entsprechend wurde sie also sogar vom Google Play Store gepusht, ohne dass dem Anbieter der Betrug aufgefallen ist. Wenn man auf die falsche App geklickt hat, landete man sogar auf einer täuschend echten App-Seite.
Um ihre falsche App im Play Store platzieren zu können, haben die Kriminellen offenbar auf einen Trick zurückgegriffen. Wie unter anderem das Portal „t3n“ berichtet, wurde die Anwendung im Betaprogramm veröffentlicht. Das hat zur Folge, dass Nutzerinnen und Nutzer keine Bewertung abgeben können – sonst wäre das Ganze vermutlich direkt aufgeflogen.
Was Betroffene der Betrugsmasche tun können
Inzwischen hat Google auf den WhatsApp-Fake reagiert und diesen entfernt. Gleiches gilt für den Anbieter selbst. Es besteht also keine akute Gefahr mehr, die falsche App versehentlich herunterzuladen. Aber was droht denen, die auf den Betrug hereingefallen sind?
Gesichert ist das bisher nicht. Das wahrscheinlichste Szenario ist, dass die App Nutzerdaten abgreifen sollte. Möglicherweise sollte auch Malware auf diese Weise eingeschleust werden. So oder so sollte man einige Schritte unternehmen:
- Die App schnellstmöglich deinstallieren, falls noch nicht geschehen.
- Umfassenden Geräte-Scan mit einer entsprechenden Antiviren-Software durchführen.
- Wichtige Login-Daten ändern, vor allem für alle Anwendungen, die man seit Installation der App eingerichtet hat.