

In der vergangenen Woche wurde bekannt, dass seit Jahren eine kritische Sicherheitslücke in PHP existiert. Da ein Großteil der Websites im Netz mit dieser Skriptsprache arbeitet, war der potenzielle Schaden enorm. Kriminelle hätten die Sicherheitslücken in der Vergangenheit ausnutzen können, um zahlreiche Daten abzugreifen und Geräte zu kompromitieren – und tun das jetzt offenbar auch.
Das bestätigte unter anderem die US-amerikanische Cybersicherheitsbehörde CISA, die die „php2shell“-Lücken in ihren Katalog aufgenommen hat. Über die per KI entdeckten Lücken lässt sich Schadcode einschleusen, der enormen Schaden bei Nutzerinnen und Nutzern zahlreicher Dienste anrichten kann. Zwar gibt es inzwischen ein Update, mit dem die Sicherheitslücken geschlossen wurden, dieses wurde allerdings noch nicht von allen Seitenbetreibern installiert.
Mittels KI wurden kritische Sicherheitslücken in der Skriptsprache PHP entdeckt. Diese werden nun aktiv ausgenutzt; allein in Deutschland sind noch Millionen Dienste verwundbar.
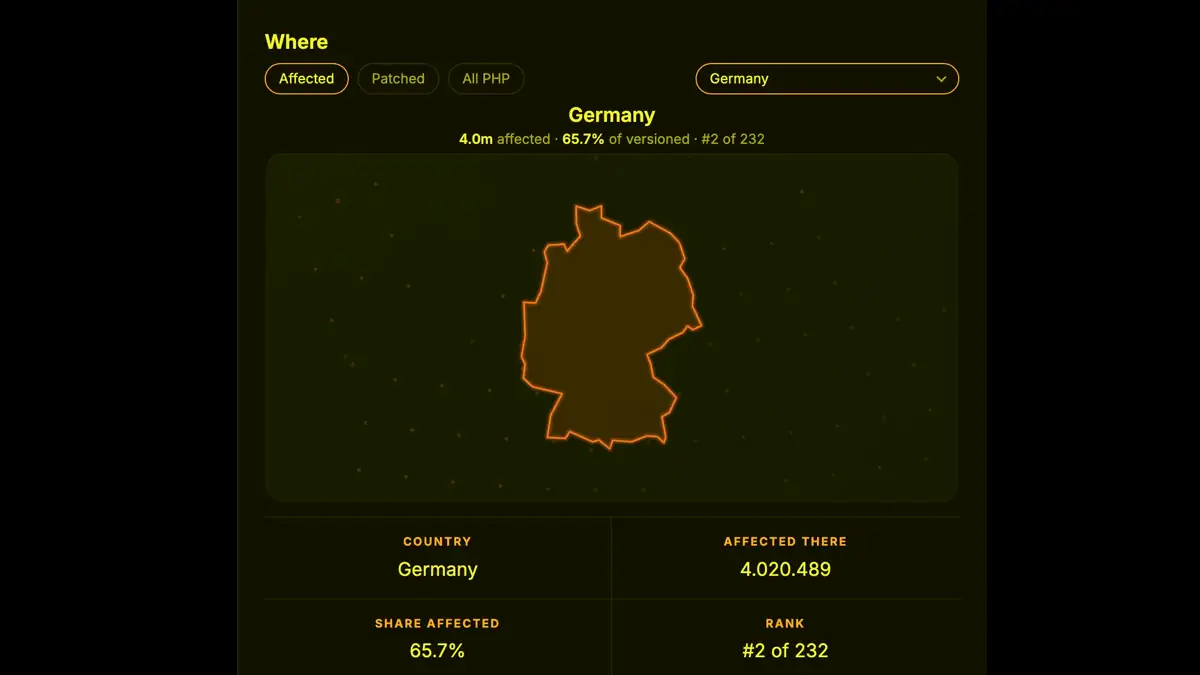
Allein in Deutschland gibt es am heutigen 28. Oktober immer noch mehr als vier Millionen Dienste, die der IT-Sicherheitsfirma Censys zufolge verwundbar sind beziehungsweise eine entsprechende Versionsnummer aufweisen. Ob das im Einzelnen an Angst vor einem Systemausfall, Ressourcenmangel oder anderen Gründe liegt, lässt sich nicht ermitteln.
Hackerangriffe auf Server: Erste Treffer verzeichnet
Nachdem die Lücke in der vergangenen Woche bekannt wurde, registrierten große Infrastrukturanbieter wie Cloudflare Millionen von Angriffsversuchen. Diese liefen zunächst ins Leere, allerdings wurden inzwischen auch zahlreiche Treffer vermerkt. So werden seit dem Wochenende entsprechende Angriffe auf sogenannte Honeypots vermerkt, auf Köder-Server, die dafür gedacht sind, solche Angriffe zu verzeichnen.
Unter anderem in Deutschland hatten zahlreiche Organisationen ihre Websites vorsorglich vom Netz genommen, um die Sicherheitslücken zu schließen. Allerdings gibt es immer noch zahlreiche anfällige Dienste. Was bedeutet das für normale Nutzerinnen und Nutzer, die täglich im Netz unterwegs sind?
So können sich Nutzer vor der Sicherheitslücke schützen
Viele Websites haben inzwischen reagiert, sodass die Nutzung in Bezug auf die erwähnte Sicherheitslücke wieder gefahrlos möglich ist. Allerdings kann es nach wie vor sein, dass man auf einen Dienst zugreift, der das Sicherheitsupdate noch nicht installiert hat. Grundsätzlich drohen dabei folgende Szenarien:
- Datendiebstahl: Wenn Angreifer Server übernehmen, haben sie vollen Zugriff auf die dort gespeicherten Datenbanken (Passwörter, E-Mail-Adressen, Zahlungsdaten etc.)
- Identitätsdiebstahl und Phishing: Erbeutete Daten werden oft genutzt, um gezielte Phishing-E-Mails zu verschicken, die täuschend echt aussehen, da echte Daten genutzt werden. Teilweise erfolgen diese Phishing-Attacken auch erst Monate später.
- Malware-Verbreitung: Kriminelle können legitime, aber kompromittierte Websites so manipulieren, dass sie beim bloßen Aufrufen der Seite Schadsoftware auf die Computer oder Smartphones der Nutzerinnen und Nutzer laden.
Wer sich bestmöglich schützen möchte, sollte auf die gängigen Maßnahmen zurückgreifen. Dazu gehören vor allem individuelle und starke Passwörter sowie das Aktivieren einer Zwei-Faktor-Authentifizierung bei kritischen Diensten. Zudem sollte man seine Systeme und eventuelle Antivirenprogramme immer aktuell halten.