

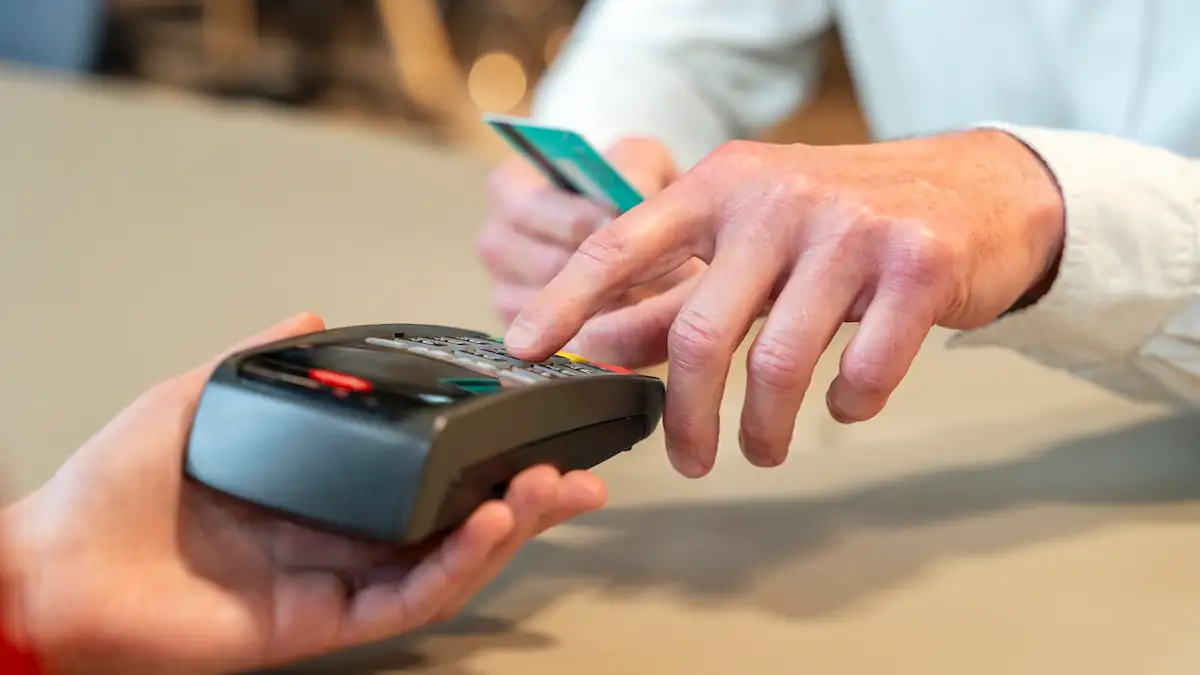
Die kleinen flexiblen Bezahlterminals, mit denen inzwischen in vielen Geschäften die bargeldlose Zahlung per Girocard, Kreditkarte, Smartphone oder Smartwatch funktioniert, sind entsprechend längst ein alltäglicher Anblick und wichtig für den flächendeckenden bargeldlosen Zahlungsverkehr. Allerdings können die Geräte auch zum Einfallstor für Kriminelle werden.
Wie mehrere Medien übereinstimmend berichten, ist es einer Gruppe gelungen, mehr als 700 Bezahlterminals, die mit Windows laufen, mit einer Malware zu infizieren. Auf diese Weise konnten sie auf die Bankkartendaten der zahlenden Kundinnen und Kunden zugreifen. Den Berichten zufolge sind Geschäfte in mehr als 20 Ländern betroffen, darunter auch Deutschland.
Sicherheitslücke in Windows als Einfallstor
Für den Angriff wurde offenbar die bereits seit 2024 bekannte Sicherheitslücke „CVE-2024-49138“ genutzt. Diese wurde in einem CLFS-Treiber (Common Log File System) von Windows entdeckt und sie ermöglicht eine umfassende Rechteausweitung, wodurch die Kriminellen das System nahezu vollständig übernehmen konnten.
Diese eigentlich im Dezember 2024 gepatchte Sicherheitslücke betraf mehrere Versionen von Windows-Betriebssystemen und Windows Server. Die kompromittierten Bezahlterminals wurden entsprechend nicht ordnungsgerecht auf dem neuesten Stand der Systeme gehalten.
Bezahlterminals in etwa 20 Ländern betroffen
Wie unter anderem „Cybernews“ berichtet, entdeckten Forscherinnen und Forscher im August dieses Jahres einen Server. Auf diesem befanden sich bereits zahlreiche gesammelte Daten zu Bankkarten, aber auch Informationen über die Vorgehensweise. Die meisten betroffenen Endgeräte befanden sich in Brasilien. Die gefundenen Informationen legen nahe, dass die Angriffe von einer Person durchgeführt wurden, die ebenfalls von dort kommt.
Die gefundene Datensammlung enthielt Informationen zu mindestens einer Million Kredit- und Debitkarten. Dazu gehörten sowohl die Karten- als auch die Kontonummer, der Kartentyp, das Ablaufdaten sowie der Name der Bank und das Ausstellungsland. Die gute Nachricht: die CVC-Codes zur Validierung scheinen nicht betroffen zu sein, da diese an Bezahlterminals nicht abgefragt werden.
Was betroffene Kunden jetzt tun sollte
In Deutschland war schätzungsweise nur eine handvoll Terminals infiziert. Allerdings ist nicht klar, wie viele Kartendaten dabei abgegriffen wurden. Je nachdem, wie viel die Geräte genutzt wurden, könnte es sich ebenfalls um eine große Anzahl handeln.
Grundsätzlich sollte man seine Kontoauszüge und Kreditkartenabrechnungen regelmäßig überprüfen, um verdächtige Aktivitäten schnell zu bemerken. Fallen etwa Zahlungen auf, die man nicht selbst ausgelöst hat, sollte man das umgehend der Bank melden.